Imaginez la scène. Un stack compose homelab fonctionne sans problème depuis six mois. Jellyfin, Paperless, Immich, Postgres, l’habituel. Un samedi matin, nous exécutons docker compose pull && docker compose up -d, nous attendant au même no-op de cinq secondes que d’habitude. Postgres refuse de démarrer. Les logs disent que le répertoire de données sur disque a été initialisé par une version majeure plus ancienne et ne peut pas être lu par la nouvelle. C’est ce que nous obtenons en épinglant :latest. La balise :latest n’est pas une version, c’est un signet que le mainteneur déplace quand ça lui dit, et le jour où il pointe vers Postgres 17 au lieu de Postgres 16 est le jour où votre weekend disparaît. Ci-dessous se trouvent les meilleures applications pour épingler les versions d’images Docker en lesquelles nous avons encore confiance en 2026, de l’automatisation totale aux simples notifications.
Pourquoi :latest est une arme à double tranchant, en un paragraphe
Deux hôtes tirent le même :latest à une semaine d’intervalle et finissent par exécuter des compilations différentes. Un job CI créé il y a six mois se recompile aujourd’hui et tire des changements upstream qui cassent les choses, que personne n’a lu le changelog pour. Un rollback est une chasse au trésor car les historiques de tags Docker Hub disparaissent. Le correctif est ennuyeux et fonctionne : épingler une balise semver que vous avez choisie exprès (postgres:16.4), ou mieux, épingler un digest d’image (postgres@sha256:...) pour obtenir exactement les mêmes octets à chaque fois. Les outils ci-dessous font automatiquement cet épinglage pour nous, ou regardent nos épinglages actuels et nous disent quand c’est sûr de monter.
Ce qu’il faut chercher dans un outil d’épinglage de version Docker
Cinq choses comptent quand nous en choisissons une :
- Couverture des formats. Il doit pouvoir analyser ce que nous utilisons déjà. Compose est l’essentiel. Les manifestes Kubernetes, les charts Helm, les stacks Swarm, les Dockerfile et les workflows GitHub Actions sont tous jeu valide.
- Sensibilisation à semver et digest. Un bon outil comprend que
1.2.3est un bump mineur de1.2.2, propose des variantes verrouillées par digest, et ne traite pas un bump majeur Postgres comme un correctif. - Surfaçage du changelog. Quand il propose une mise à jour, il devrait établir un lien vers les notes de version pour que nous puissions repérer la ligne “breaking database format” avant le merge.
- Auto-PR vs notify-only. Certains outils ouvrent une pull request avec le diff, d’autres pingent simplement notre chat. Les deux sont valides. Les mises à jour silencieuses sans surveillance ne sont acceptables que pour les conteneurs sans état que nous pouvons recréer à volonté.
- Intégration CI. Il doit s’intégrer à ce que nous exécutons déjà : GitHub Actions, GitLab CI, Gitea, ou un runner auto-hébergé. Pas de dashboards supplémentaires que nous oublions de nous connecter.
Tableau de comparaison
| Outil | Meilleur pour | Mises à jour auto | Notify-only | Configuration |
|---|---|---|---|---|
| Renovate | Repos compose ou K8s soutenu par git | Oui (via PR) | Oui | Modérée |
| Watchtower | Conteneurs homelab sans état | Oui (live pull) | Oui | Très facile |
| Diun | Alert-only pour n’importe quel registre | Non | Oui | Facile |
| What’s up Docker | Web UI + notifications pour homelabs | Optionnel | Oui | Facile |
| Portainer | Équipes qui préfèrent une GUI | Manuel par stack | Oui | Facile |
| Dependabot | Repos GitHub publics avec fichiers compose | Oui (via PR) | Non | Zéro |
| Trivy | Audits de version priorité sécurité | Non | Oui (rapport) | Facile |
| Podman Desktop | Workflows Podman et K8s-adjacents | Manuel | Oui | Facile |
Les outils
1. Renovate
Renovate est la réponse la plus proche ici. Pointez-le sur un repo contenant docker-compose.yaml, Dockerfile, overlays Kustomize, ou charts Helm, et il ouvrira une pull request chaque fois qu’une image gagne une nouvelle balise. Il comprend l’épinglage de digest, donc nous pouvons épingler postgres:16.4@sha256:... et Renovate gardera les deux moitiés synchronisées. Les règles de groupage nous permettent de regrouper les versions de correctif en une PR tout en gardant les bumps majeurs séparés, ce qui correspond à la façon dont la plupart d’entre nous voulons vraiment examiner les changements. Auto-hébergé ou sur l’app hosted gratuit de Mend, c’est le même moteur. La courbe d’apprentissage est réelle (le fichier de config est JSON5 avec beaucoup de boutons), mais une fois qu’il est en cours d’exécution, c’est l’outil qui maintient le plus fiablement un homelab honnête.
Télécharger: Website
2. Watchtower
Watchtower est le classique. Déposez-le dans un fichier compose, dites-lui quels conteneurs surveiller, et il tirera les nouvelles images et recréera le conteneur sur place. C’est une superpower pour les services sans état (un proxy inverse, un outil éphémère) et un piège pour ceux avec état (une base de données, n’importe quoi avec un schéma). La bonne façon d’exécuter Watchtower en 2026 est avec une whitelist de tags, les notifications activées, et une règle stricte que rien avec des données persistantes ne figure sur sa liste. Utilisé de cette façon, c’est encore le moyen le plus rapide de garder les 80 pour cent ennuyeux d’un homelab frais sans babysitter.
Télécharger: Website
3. Diun (Docker Image Update Notifier)
Diun fait une chose. Il surveille les images (à partir de tags Docker, un fichier compose, un service Swarm, un cluster Kubernetes, une liste YAML statique) et envoie une notification quand une nouvelle balise ou digest apparaît. Pas de pull, pas de restart, juste un message dans Discord, Slack, Gotify, Ntfy, Matrix, email, ou un webhook. Pour les homelabbers qui veulent rester boucle mais toujours décider eux-mêmes quand faire la mise à jour, Diun est le choix par défaut. C’est un seul binaire Go, la config est un court fichier YAML, et il n’oublie rien.
Télécharger: Website
4. What’s up Docker (WUD)
WUD est le successeur moderne de la niche “watch and notify”. Il a une interface web qui affiche chaque conteneur qu’il suit, la balise actuelle, la balise disponible la plus nouvelle, et un lien diff où c’est possible. Il prend en charge les backends de notification usuels plus Home Assistant, Apprise et MQTT, ce qui signifie qu’il s’intègre bien à un dashboard domotique. Il peut déclencher les mises à jour via Docker, Kubernetes, ou un webhook HTTP, donc nous pouvons le câbler à n’importe quel pipeline de release que nous utilisons déjà. Pour quiconque aimait Diun mais veut un écran à regarder, WUD est la mise à niveau.
Télécharger: Website
5. Portainer
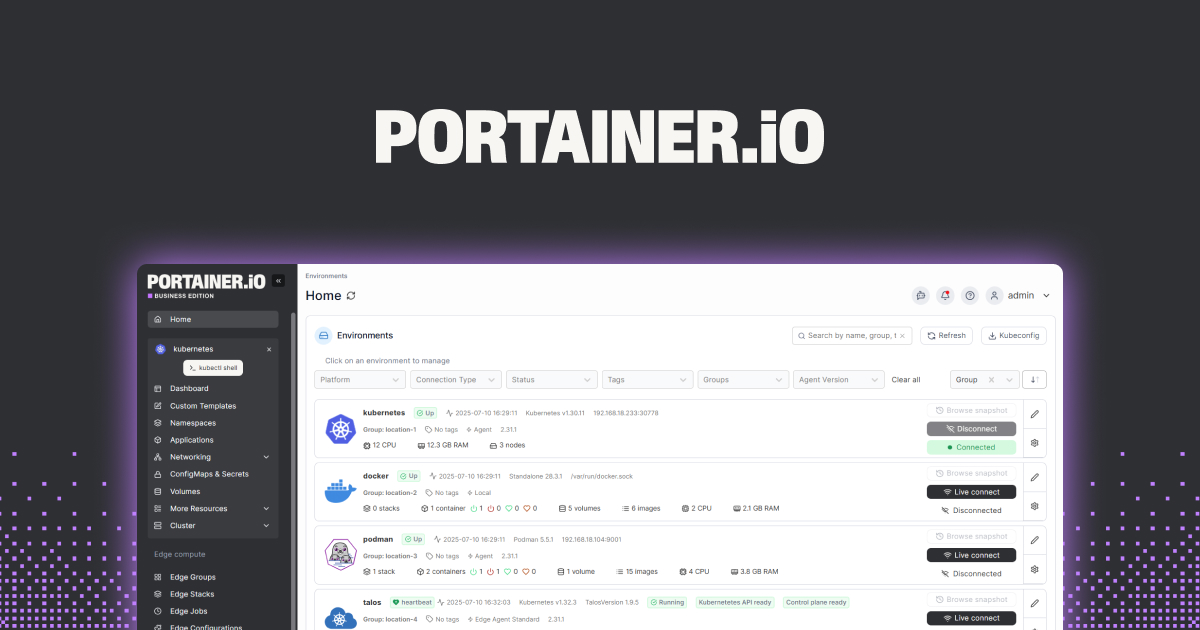
Portainer est une GUI pour Docker et Kubernetes, et sa vue stack affiche la balise d’image que nous exécutons côte à côte avec ce qui est disponible. Il ne nous ouvrira pas de pull requests ou n’écrira pas d’épinglages de digest, mais il rend l’épinglage visible et le bouton de mise à jour explicite, ce qui importe quand la personne qui maintient le homelab n’est pas celle qui l’a configuré. Community Edition est gratuit et couvre tout ce que la plupart des self-hosters ont besoin. Business Edition ajoute RBAC et la gestion multi-cluster pour les équipes.
Télécharger: Website
6. Dependabot
Si nos fichiers compose vivent dans un repo public ou hébergé sur GitHub, Dependabot est gratuit et nécessite presque pas de configuration. Activez-le, ajoutez un dependabot.yml sur deux lignes avec package-ecosystem: docker, et il ouvrira une pull request chaque fois que n’importe quel FROM image:tag dans l’arbre reçoit une nouvelle balise. C’est plus étroit que Renovate (pas de groupage, pas de sync de digest, moins d’écosystèmes), mais pour une équipe qui vit déjà dans les PRs GitHub, c’est le chemin de moindre résistance. Renovate gagne en fonctionnalités, Dependabot gagne en friction.
Télécharger: Website
7. Trivy
Trivy est un scanner de vulnérabilités, pas un updater, mais il appartient à cette liste car la moitié de la raison pour laquelle nous épinglons les versions est de savoir à quels CVE nous sommes réellement exposés. Pointez Trivy sur un conteneur en cours d’exécution, un fichier compose, ou un namespace Kubernetes, et il imprimera chaque CVE connu contre la balise d’image exacte. La sortie rend évident quand un épinglage a mal vieilli, et il s’apparie parfaitement avec Renovate : Trivy nous dit quelle image a besoin d’une mise à jour et pourquoi, Renovate ouvre le PR qui le fait. Il fonctionne comme CLI, une étape CI, ou un opérateur Kubernetes, tout du même binaire.
Télécharger: Website
8. Podman Desktop
Pour quiconque a changé vers Podman (ou exécute Docker sur macOS via un runtime plus léger), Podman Desktop couvre le même terrain que Portainer pour Docker. Il énumère les conteneurs locaux avec leurs balises d’image actuelles, affiche les mises à jour, et parle nativement des manifestes Kubernetes, ce qui est pratique quand un homelab est à mi-chemin vers k3s. Ce n’est pas un scheduler et ce n’est pas d’avis sur l’épinglage, mais cela rend l’épinglage actuel évident et la différence entre local et registre à un clic. Gratuit, open-source et multiplateforme.
Télécharger: Website
Comment choisir le bon
La réponse est presque toujours deux de ceux-ci, pas un.
- Pour un repo compose ou Kubernetes soutenu par git : Renovate. Il gère les Dockerfile, compose, Helm, Kustomize, et les workflows Actions dans une configuration, et il gardera les épinglages de digest à jour.
- Pour un homelab où nous voulons juste des alertes et décider nous-mêmes : Diun ou What’s up Docker. WUD si nous voulons un dashboard, Diun si nous voulons un seul binaire et une notification.
- Pour les équipes déjà sur GitHub avec des fichiers compose publics : Dependabot. Deux lignes de YAML, zéro coût, les PRs atterrissent dans la même file d’attente d’examen que tout le reste.
- Pour les mises à jour automatiques sans surveillance : Watchtower, mais seulement pour les services sans état avec une whitelist de tags stricte et les notifications activées. Ne le pointez jamais sur une base de données.
- Pour l’épinglage priorité sécurité : Trivy pour l’audit, Renovate pour les PRs. Trivy nous dit que l’épinglage est dangereux, Renovate propose le correctif.
- Pour les équipes priorité GUI : Portainer pour Docker, Podman Desktop pour Podman. Aucun n’automatisera les mises à jour, les deux rendent l’épinglage visible.
Associez un notifieur ou un PR bot avec un auditeur et le problème du “stack compose qui tournait proprement pendant six mois puis a explosé” cesse de se produire.
FAQ
Pourquoi l'épinglage à :latest est-il mauvais ?
Parce que :latest n’est pas une version. C’est un pointeur mobile que le mainteneur d’image change chaque fois qu’il publie une nouvelle compilation. Deux serveurs qui ont tiré image:latest à une semaine d’intervalle exécutent des binaires différents, et une recompilation des mois plus tard peut tirer silencieusement un changement breaking upstream. L’épinglage d’une balise spécifique comme :1.24.2, ou mieux un digest comme @sha256:..., signifie que la même entrée produit toujours le même conteneur en cours d’exécution.
Dois-je épingler les images Docker à un digest ?
Pour tout ce qui touche la production ou les données avec état, oui. Un digest est le hash de contenu immuable d’une image spécifique, donc postgres:16.4@sha256:abc... tirera toujours exactement les mêmes octets même si le mainteneur republish ultérieurement la balise 16.4 avec une compilation différente. Renovate et What’s up Docker comprennent tous deux les épinglages de digest et les maintiendront à jour pour nous, ce qui élimine l’objection habituelle “les digests sont gênants à maintenir à la main”.
Quelle est la différence entre Renovate et Dependabot pour Docker ?
Les deux ouvrent des pull requests quand une image reçoit une nouvelle balise. Renovate gère plus de formats (Compose, Helm, Kustomize, manifestes Kubernetes, GitHub Actions, Dockerfile), supporte l’épinglage de digest, et nous permet de grouper les mises à jour pour que les bumps de correctif se regroupent tandis que les majors restent séparés. Dependabot est plus simple à activer sur GitHub, s’intègre nativement à l’onglet sécurité, et couvre les cas courants de Dockerfile et compose. Sur un repo occupé, Renovate vaut la configuration supplémentaire; sur un repo personnel, Dependabot est la victoire en deux minutes.
Watchtower peut-il casser mes conteneurs ?
Oui, et il le fait, chaque fois que nous le pointons sur un service avec état. Si l’image saute une version majeure et la migration de schéma est unidirectionnelle, Watchtower tirera joyeusement dessus, redémarrera le conteneur, et nous laissera avec une base de données qui ne démarrera pas. Le correctif consiste à utiliser son filtre de tags pour qu’il ne touche que les conteneurs qui portent un tag com.centurylinklabs.watchtower.enable=true explicite, et ne jamais mettre ce tag sur quoi que ce soit qui posséde des données.
Renovate est-elle gratuite pour les homelabs auto-hébergés ?
Oui. Renovate CLI et l’image Docker sont open-source et gratuits pour s’exécuter contre n’importe quel repo, y compris les instances Gitea ou GitLab auto-hébergées. Mend offre également une app hosted gratuit pour les repos GitHub publics pour que nous n’ayons pas à exécuter le scheduler nous-mêmes. Des tiers payants existent pour les organisations qui veulent un hébergement soutenu par SLA, mais un homelab ne les a jamais besoin.
Ai-je besoin d'un notifieur et d'un scanner ?
Ils répondent à des questions différentes. Un notifieur ou un PR bot (Renovate, Diun, WUD, Dependabot) nous dit “une version plus nouvelle existe”. Un scanner (Trivy) nous dit “la version que nous exécutons a des CVE connus”. Un épinglage peut être à jour et toujours vulnérable, ou ancien et toujours sûr. Exécuter un de chaque couvre les deux angles sans beaucoup de chevauchement.